9 05, 2017

Gefährliche Lücke im Windows-Virenschutz

Von |2017-05-09T23:46:01+02:0009. Mai 2017|Sicherheit|1 Kommentar

Mit einem Notfall-Patch schließt Microsoft eine extrem kritische Sicherheitslücke in fast allen Windows-Versionen. Diese Lücke können Angreifer nutzen, um dadurch die Kontrolle über ein System zu übernehmen. Die Schwachstelle hatten die beiden Google-Forscher Tavis Ormandy und Natalie Silvanovich entdeckt und letzten Freitag dem Hersteller Microsoft gemeldet. Auf Twitter kündigten die Forscher an, eine „unfassbar schlimme“ Windows-Lücke gefunden zu haben, und die [...]
19 04, 2017

Black Duck: Risiko durch Open-Source-Komponenten

Von |2026-07-22T17:47:19+02:0019. April 2017|News, Sicherheit|0 Kommentare

Die meisten (auch kommerzielle) Anwendungen nutzen teilweise Open-Source-Komponenten, um das Rad nicht immer wieder neu zu erfinden und Ressourcen zu sparen. Das hat sich aber nach der aktuellen Risikoanalyse des Spezialisten für Open-Source-Audits Black Duck Software wegen der dabei teilweise genutzten veralteten und mit Sicherheitslücken behafteten Open-Source-Komponenten als Problem herausgestellt. Black Duck Software hat für diese Analyse mehr als 1000 [...]

26 10, 2016

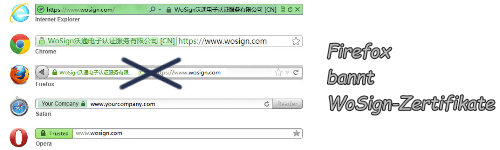
Firefox sperrt Zertifikate von WoSign aus

Von |2016-10-26T18:04:49+02:0026. Oktober 2016|Browser, News, Sicherheit|0 Kommentare

Bei der chinesischen Certificate Authorities (CA) WoSign und ihrem israelischen Ableger StartCom traten in jüngster Vergangenheit immer wieder Unregelmäßigkeiten auf, die Zweifel an der Vertrauenswürdigkeit der Authorities schürten. Beispielsweise gelang es einem Admin, sich ein gültiges Zertifikat für eine GitHub-Domain ausstellen zu lassen. WoSign hatte offensichtlich bei der Überprüfung geschlampt, ob der Admin tatsächlich die Kontrolle über diese Domain hat. Diesen Vorfall [...]

2 09, 2014

Sicherheitslücke in WLAN-Routern: die WPS-PIN

Von |2026-07-22T17:49:38+02:0002. September 2014|News, Sicherheit|1 Kommentar

Ein  Sicherheitsforscher aus der Schweiz hat in einer Präsentation erläutert, wie Hacker in wenigen Schritten das WiFi Protected Setup (WPS) von Routern überwinden können, um sich ohne Kenntnis des eingestellten WPA-Passworts mit diesem WLAN zu verbinden. Dazu reicht es völlig, die beim Koppelverfahren WPS-PIN zwischen Client und Router benutzte achtstellige Kennzahl zu berechnen. Das sei durch einfaches passives Abhören des WLAN-Verkehrs bei [...]

10 02, 2014

Kurz erklärt: Fernzugriff einer Fritzbox abschalten

Von |2014-02-10T19:49:18+01:0010. Februar 2014|Browser, Kurz erklärt, Sicherheit|0 Kommentare

In der vorletzten Woche wurde bekannt, dass Fremde die Fritzbox eines Users von außen umkonfiguriert hatten. Dann richteten die Angreifer ein von außen erreichbares Telefoniegerät ein, über das sie dann über längere Zeit zahlreiche kurze Anrufe auf ausländische Mehrwertnummern (zum Beispiel zu den Falkland-Inseln) tätigten, an deren Umsatz sie vermutlich beteiligt sind. Der Schaden erreichte einem Berichten zufolge innerhalb nur [...]

30 12, 2011

WiFi Protected Setup (WPS) in WLAN-Routern mit Sicherheitslücke

Von |2026-07-22T17:48:14+02:0030. Dezember 2011|Sicherheit|0 Kommentare

Eine gravierende Sicherheitslücke hat sich im WiFi Protected Setup (WPS)-Protokoll gezeigt, über die Brute Force-Attacken ganz deutlich erleichtert werden. Betroffen sind Millionen von Haushalten, denn heute kommen die meisten WLAN-Router mit voreingestelltem WPS zum Verbraucher. Eigentlich ist WPS ein Service, der das Anmelden von neuen Geräten an einem WLAN-Router oder Access-Point stark vereinfachen bzw. automatisieren soll, denn nicht jeder weiß [...]

Nach oben